SentinelOne บริษัทผู้นำด้านความปลอดภัยทางไซเบอร์ ได้เปิดเผยข้อมูลที่น่าตกใจเกี่ยวกับปฏิบัติการจารกรรมทางไซเบอร์ระดับโลกที่มีเบื้องหลังเชื่อมโยงกับรัฐบาลจีน โดยพบว่ากลุ่มที่อยู่เบื้องหลังการโจมตีนี้มีความเป็นมืออาชีพสูงมาก ไม่ใช่แฮกเกอร์สมัครเล่น แต่เป็นกลุ่มที่ได้รับการสนับสนุนจากรัฐ ซึ่งสามารถฝังตัวในระบบได้นานเป็นเดือนโดยไม่ถูกตรวจจับ และมีกลยุทธ์ที่ชัดเจนในการขโมยข้อมูลลับเชิงลึกระดับองค์กร
เป้าหมายของการโจมตีครั้งนี้ไม่ได้จำกัดแค่ SentinelOne เท่านั้น แต่ยังขยายไปถึงลูกค้าองค์กรของบริษัททั่วโลก โดยเฉพาะองค์กรที่เกี่ยวข้องกับเทคโนโลยี ความมั่นคง และโครงสร้างพื้นฐานสำคัญ กลุ่มผู้โจมตียังมีการพัฒนาเครื่องมือเจาะระบบของตัวเอง ไม่พึ่งพามัลแวร์สำเร็จรูปแบบที่พบใน Dark Web เพื่อหลบเลี่ยงการตรวจจับของระบบรักษาความปลอดภัยทั่วไป
พฤติกรรมของการจารกรรมไซเบอร์ครั้งนี้เป็นแบบ APT หรือ Advanced Persistent Threat ที่มีความซับซ้อนสูง กลุ่มผู้ไม่หวังดีสามารถแทรกซึมเข้าระบบผ่านช่องโหว่ของซอฟต์แวร์ที่ยังไม่ได้อัปเดต แล้วแฝงตัวอยู่ในระบบอย่างแนบเนียนเพื่อขโมยข้อมูลสำคัญ เช่น เอกสารภายในบริษัท ไฟล์ลูกค้ารายใหญ่ หรือข้อมูลที่สามารถส่งผลกระทบเชิงยุทธศาสตร์
SentinelOne เน้นย้ำว่าการโจมตีลักษณะนี้ไม่ใช่เพียงปัญหาทางเทคนิคอีกต่อไป แต่คือภัยคุกคามระดับโลกที่อาจกระทบถึงความมั่นคงทางเทคโนโลยีของประเทศ การใช้การสแกนไวรัสพื้นฐานไม่สามารถรับมือกับภัยประเภทนี้ได้อีกแล้ว องค์กรควรมีการปรับวิธีคิดด้านความปลอดภัยใหม่ โดยเฉพาะการใช้ระบบ EDR (Endpoint Detection and Response) ที่สามารถตรวจจับพฤติกรรมผิดปกติและภัยที่แฝงตัวอยู่ในระบบได้ทันที
ในท้ายที่สุด SentinelOne เตือนว่า "ความปลอดภัยทางไซเบอร์" ไม่ใช่หน้าที่ของแผนกไอทีเพียงอย่างเดียวอีกต่อไป แต่ควรเป็นวาระของผู้บริหารระดับสูง เพราะหากข้อมูลสำคัญรั่วไหล ไม่เพียงแค่ทรัพย์สินดิจิทัลเท่านั้นที่จะเสียหาย แต่ชื่อเสียงและความเชื่อมั่นขององค์กรก็อาจพังลงในพริบตา
ที่มา thehackernews
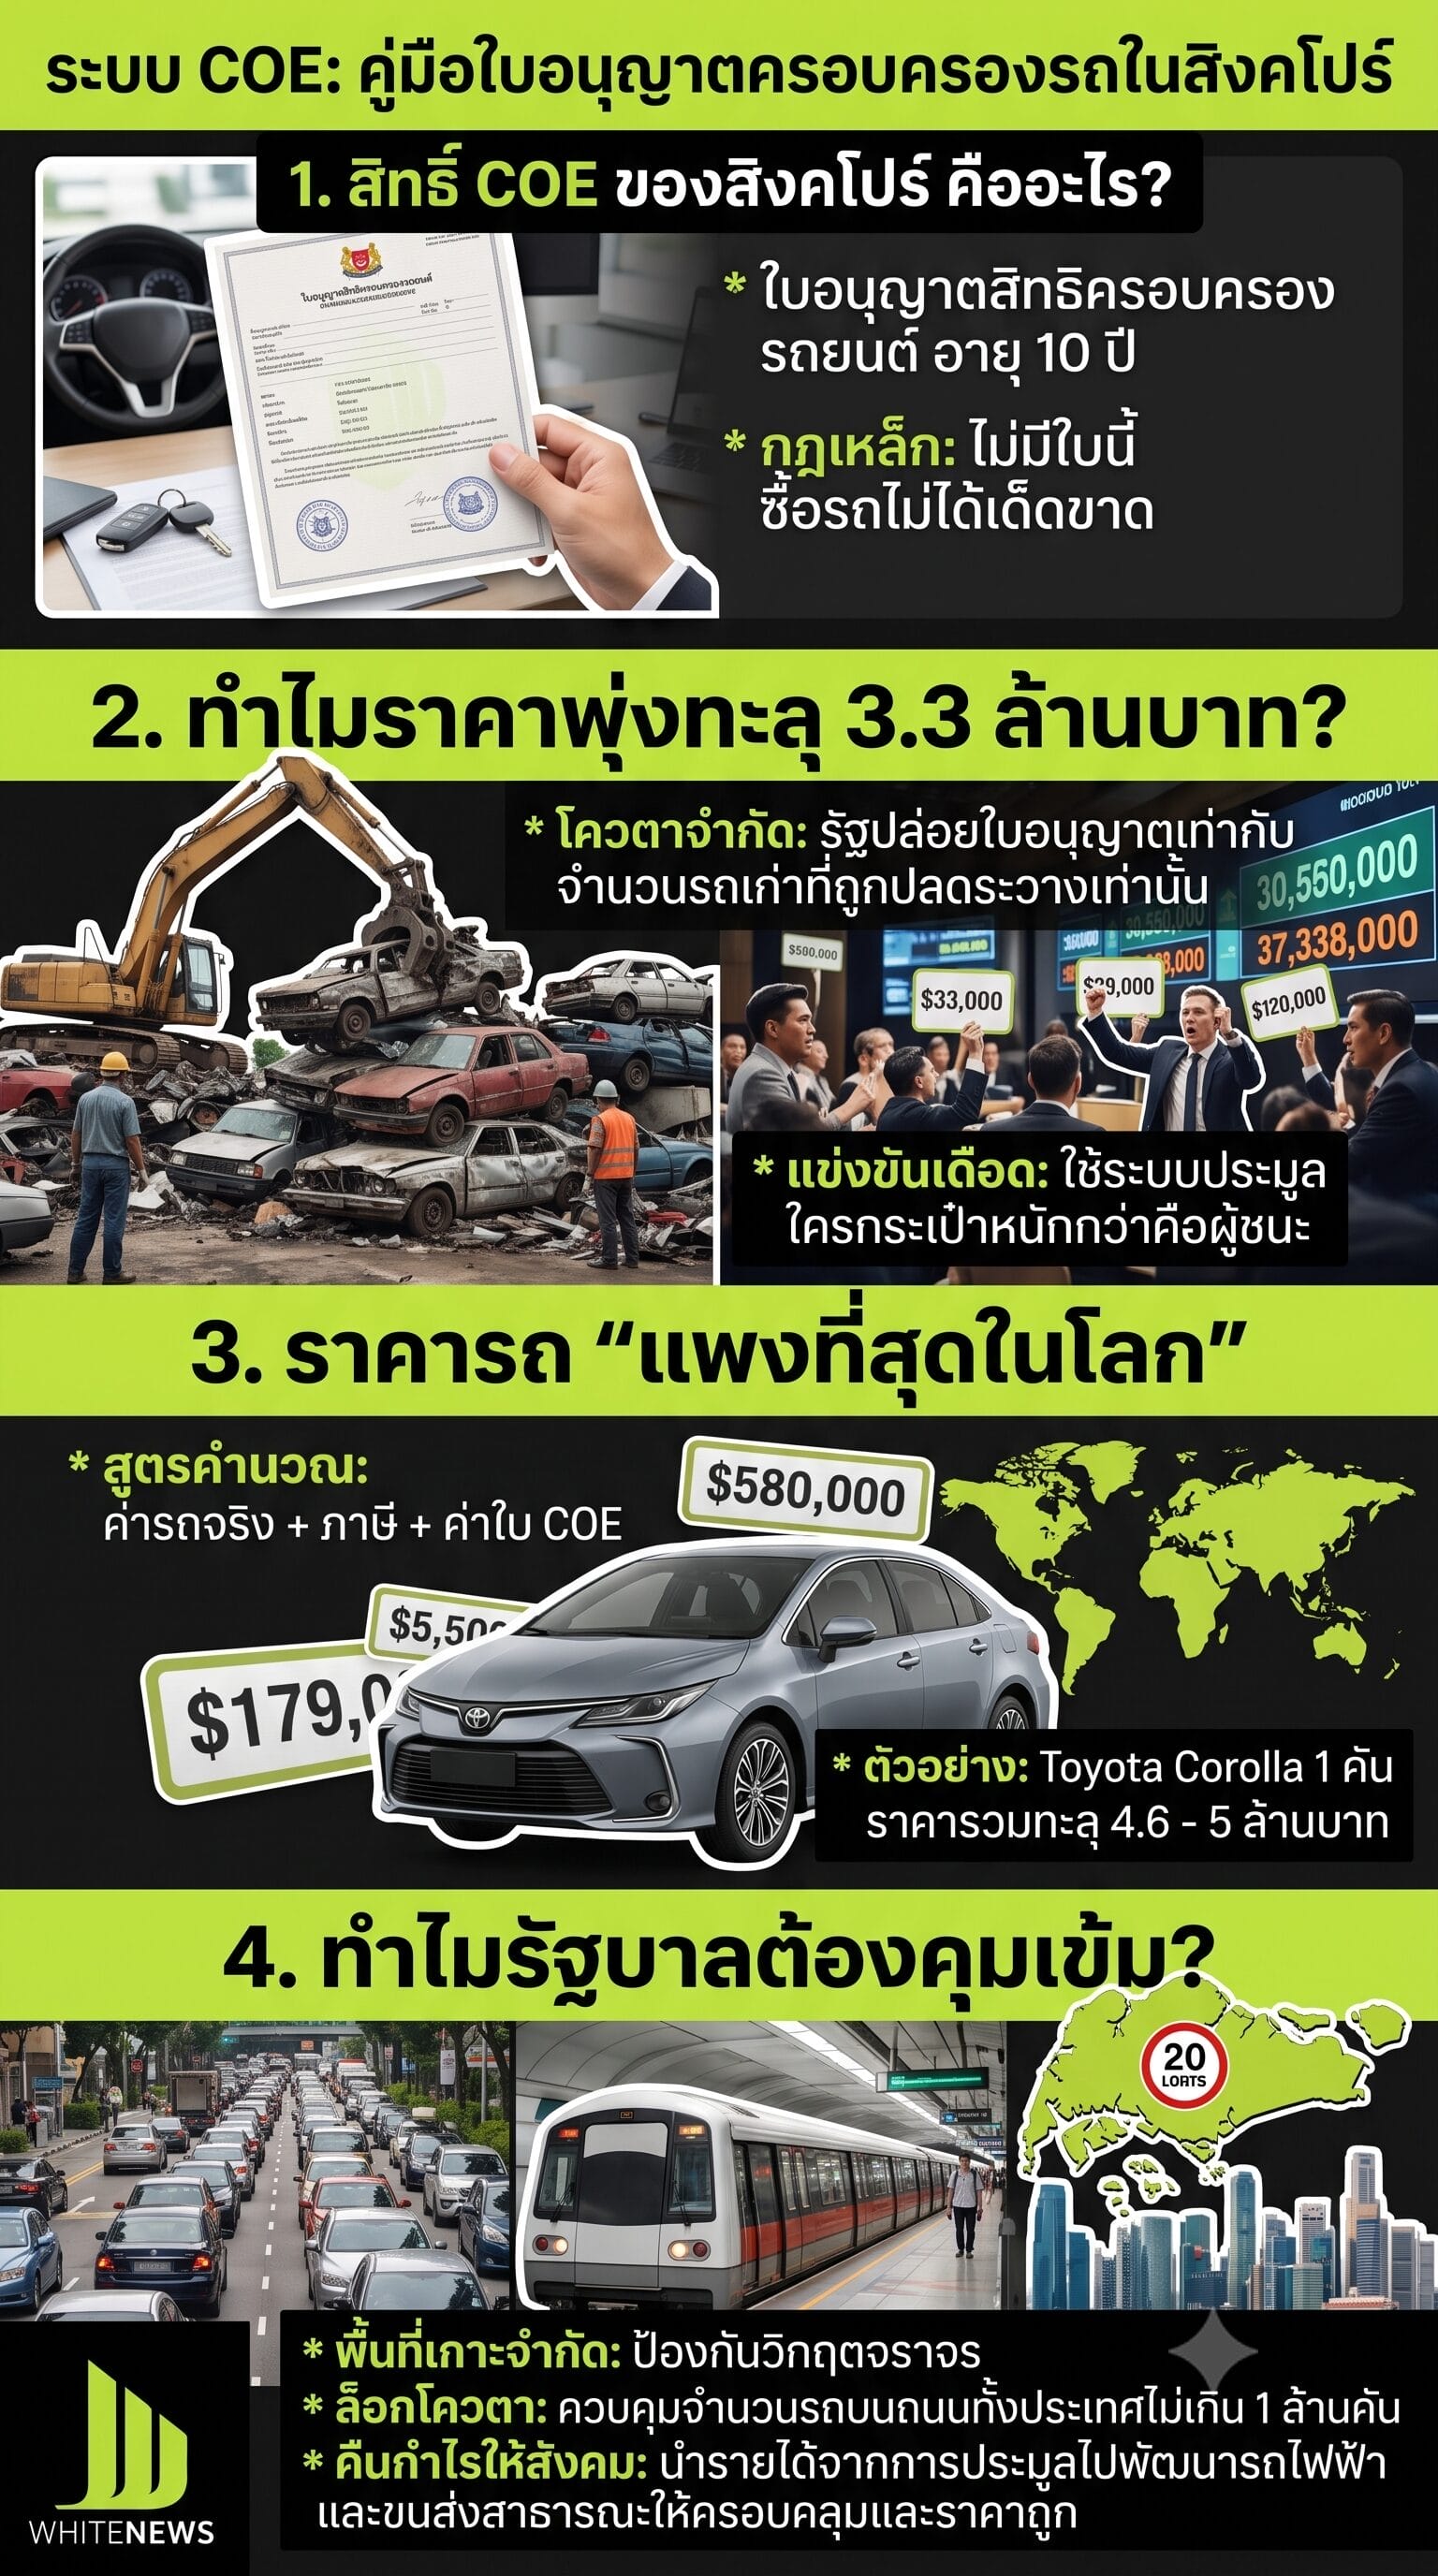
INFO : กระดาษแผ่นเดียวราคา 3.3 ล้าน! เปิดสังเวียน COE บัตรผ่านทางคนอยากมีรถในสิงคโปร์
ลองนึกภาพกระดาษธรรมดาๆ แผ่นนึง ที่มีวันหมดอายุขัยกำหนดไว้ชัดเจนเป๊ะๆ ที่ 10 ปี แต่กลับมีการเคาะราคาประมูลสู้กันดุเดือดจนทะลุ 3.3 ล้านบาท! และย้ำนะครับ...
อ่านต่อ ↗