หน่วยงานรัฐบาลแคนาดาและสหรัฐอเมริกาเปิดเผยเมื่อวันจันทร์ว่า กลุ่มแฮ็กเกอร์ซึ่งเชื่อว่าทำงานให้กับรัฐบาลจีน ได้เจาะระบบของบริษัทโทรคมนาคมแห่งหนึ่งในแคนาดา โดยอาศัยช่องโหว่ร้ายแรงของอุปกรณ์ Cisco ที่มีแพตช์แก้ไขแล้วตั้งแต่ตุลาคม 2023
ศูนย์ความมั่นคงทางไซเบอร์ของแคนาดา (Cyber Centre) ระบุว่า “ขณะนี้มีความเคลื่อนไหวด้านไซเบอร์ที่เป็นอันตราย กำลังมุ่งเป้าไปยังบริษัทโทรคมนาคมในแคนาดา โดยผู้กระทำเกือบแน่นอนว่าเป็นกลุ่มที่ได้รับการสนับสนุนจากรัฐบาลจีน ซึ่งรู้จักกันในชื่อ Salt Typhoon” ซึ่งทาง FBI ของสหรัฐฯ ก็ออกแถลงการณ์ในทำนองเดียวกัน
Salt Typhoon เป็นชื่อที่นักวิจัยและหน่วยงานรัฐบาลใช้เรียกกลุ่มแฮ็กเกอร์ที่ได้รับการสนับสนุนจากจีน กลุ่มนี้ถูกพบว่าเคยฝังช่องทางลับ (backdoor) ไว้ในอุปกรณ์ Cisco มากกว่า 10,000 เครื่อง โดยใช้ประโยชน์จากช่องโหว่ร้ายแรง CVE-2023-20198 ซึ่งได้รับคะแนนความรุนแรงเต็ม 10 เต็ม
ช่องโหว่นี้เกิดในอุปกรณ์ที่รันระบบปฏิบัติการ Cisco IOS XE และเปิดใช้ฟีเจอร์ HTTP หรือ HTTPS แล้วเชื่อมต่อกับอินเทอร์เน็ต ซึ่ง Cisco ได้ออกแพตช์แก้ไขภายในหนึ่งสัปดาห์หลังบริษัท VulnCheck เปิดเผยรายงาน
Salt Typhoon เคยมีบทบาทในเหตุการณ์เจาะระบบของบริษัทโทรคมนาคมในสหรัฐฯ หลายแห่งเมื่อปีที่แล้ว รวมถึง Verizon และ AT&T โดยตามรายงานของ Wall Street Journal แฮ็กเกอร์ได้แอบเข้าระบบแบบเงียบๆ เป็นเวลาหลายเดือน เพื่อตรวจสอบระบบดักฟังที่บริษัทเหล่านี้ใช้ตามคำสั่งของรัฐบาล อีกทั้งยังสามารถเข้าถึงข้อมูลอื่นๆ บนอินเทอร์เน็ตได้ด้วย
ในเดือนกุมภาพันธ์ที่ผ่านมา Cisco เผยว่า กลุ่มเดียวกันยังได้ใช้ช่องโหว่อื่นๆ ที่เคยได้รับการแพตช์แล้วเช่นกัน ได้แก่ CVE-2018-0171, CVE-2023-20273 และ CVE-2024-20399 ซึ่งถูกแพตช์ในเดือนพฤศจิกายน
แถลงการณ์จากหน่วย Cyber Centre ของแคนาดาเมื่อวันจันทร์ระบุว่า มีอุปกรณ์เครือข่าย 3 ตัวในบริษัทโทรคมนาคมแห่งหนึ่งของแคนาดาถูกเจาะในช่วงกลางเดือนกุมภาพันธ์ 2025 โดยคนร้ายใช้ช่องโหว่ CVE-2023-20198 ดึงข้อมูลไฟล์การตั้งค่าระบบออกมา และแก้ไขไฟล์อย่างน้อยหนึ่งไฟล์เพื่อสร้าง GRE Tunnel สำหรับดูดข้อมูลจากเครือข่ายที่เชื่อมอยู่
หน่วย Cyber Centre ยังระบุเพิ่มเติมว่า ในการสืบสวนอื่นๆ มีหลักฐานจากพฤติกรรมการโจมตีที่สอดคล้องกับรายงานเกี่ยวกับ Salt Typhoon จากพันธมิตรและภาคอุตสาหกรรม จึงชี้ว่าเป้าหมายของกลุ่มนี้อาจไม่ใช่แค่ภาคโทรคมนาคมเท่านั้น การเจาะอุปกรณ์ของแคนาดาอาจช่วยให้แฮ็กเกอร์เข้าถึงข้อมูลภายใน หรือใช้เป็นฐานในการขยายการโจมตีไปยังเป้าหมายอื่นๆ และบางการโจมตีอาจเป็นแค่การสอดแนมเครือข่ายเท่านั้น
แม้หน่วยงานทั้งแคนาดาและสหรัฐฯ จะยืนยันว่าช่องโหว่ที่ใช้ในการโจมตีคือ CVE-2023-20198 แต่ไม่มีฝ่ายใดกล่าวถึงข้อเท็จจริงที่ว่า ช่องโหว่นี้มีแพตช์ตั้งแต่ตุลาคม 2023 ซึ่งนับเป็นความผิดพลาดทางความปลอดภัยครั้งใหญ่ของบริษัทโทรคมนาคมดังกล่าว ที่ไม่ดำเนินการแก้ไขแม้ช่องโหว่นี้มีความรุนแรงสูงและมีการใช้งานโจมตีจริงแล้ว
เจ้าหน้าที่แคนาดาสรุปว่า กลุ่มแฮ็กเกอร์ที่เกี่ยวข้องกับรัฐจีน “เกือบจะแน่นอนว่าจะยังคงพุ่งเป้าโจมตีองค์กรต่างๆ ในแคนาดาต่อไปในอีก 2 ปีข้างหน้า โดยเฉพาะผู้ให้บริการโทรคมนาคมและลูกค้าของพวกเขา”
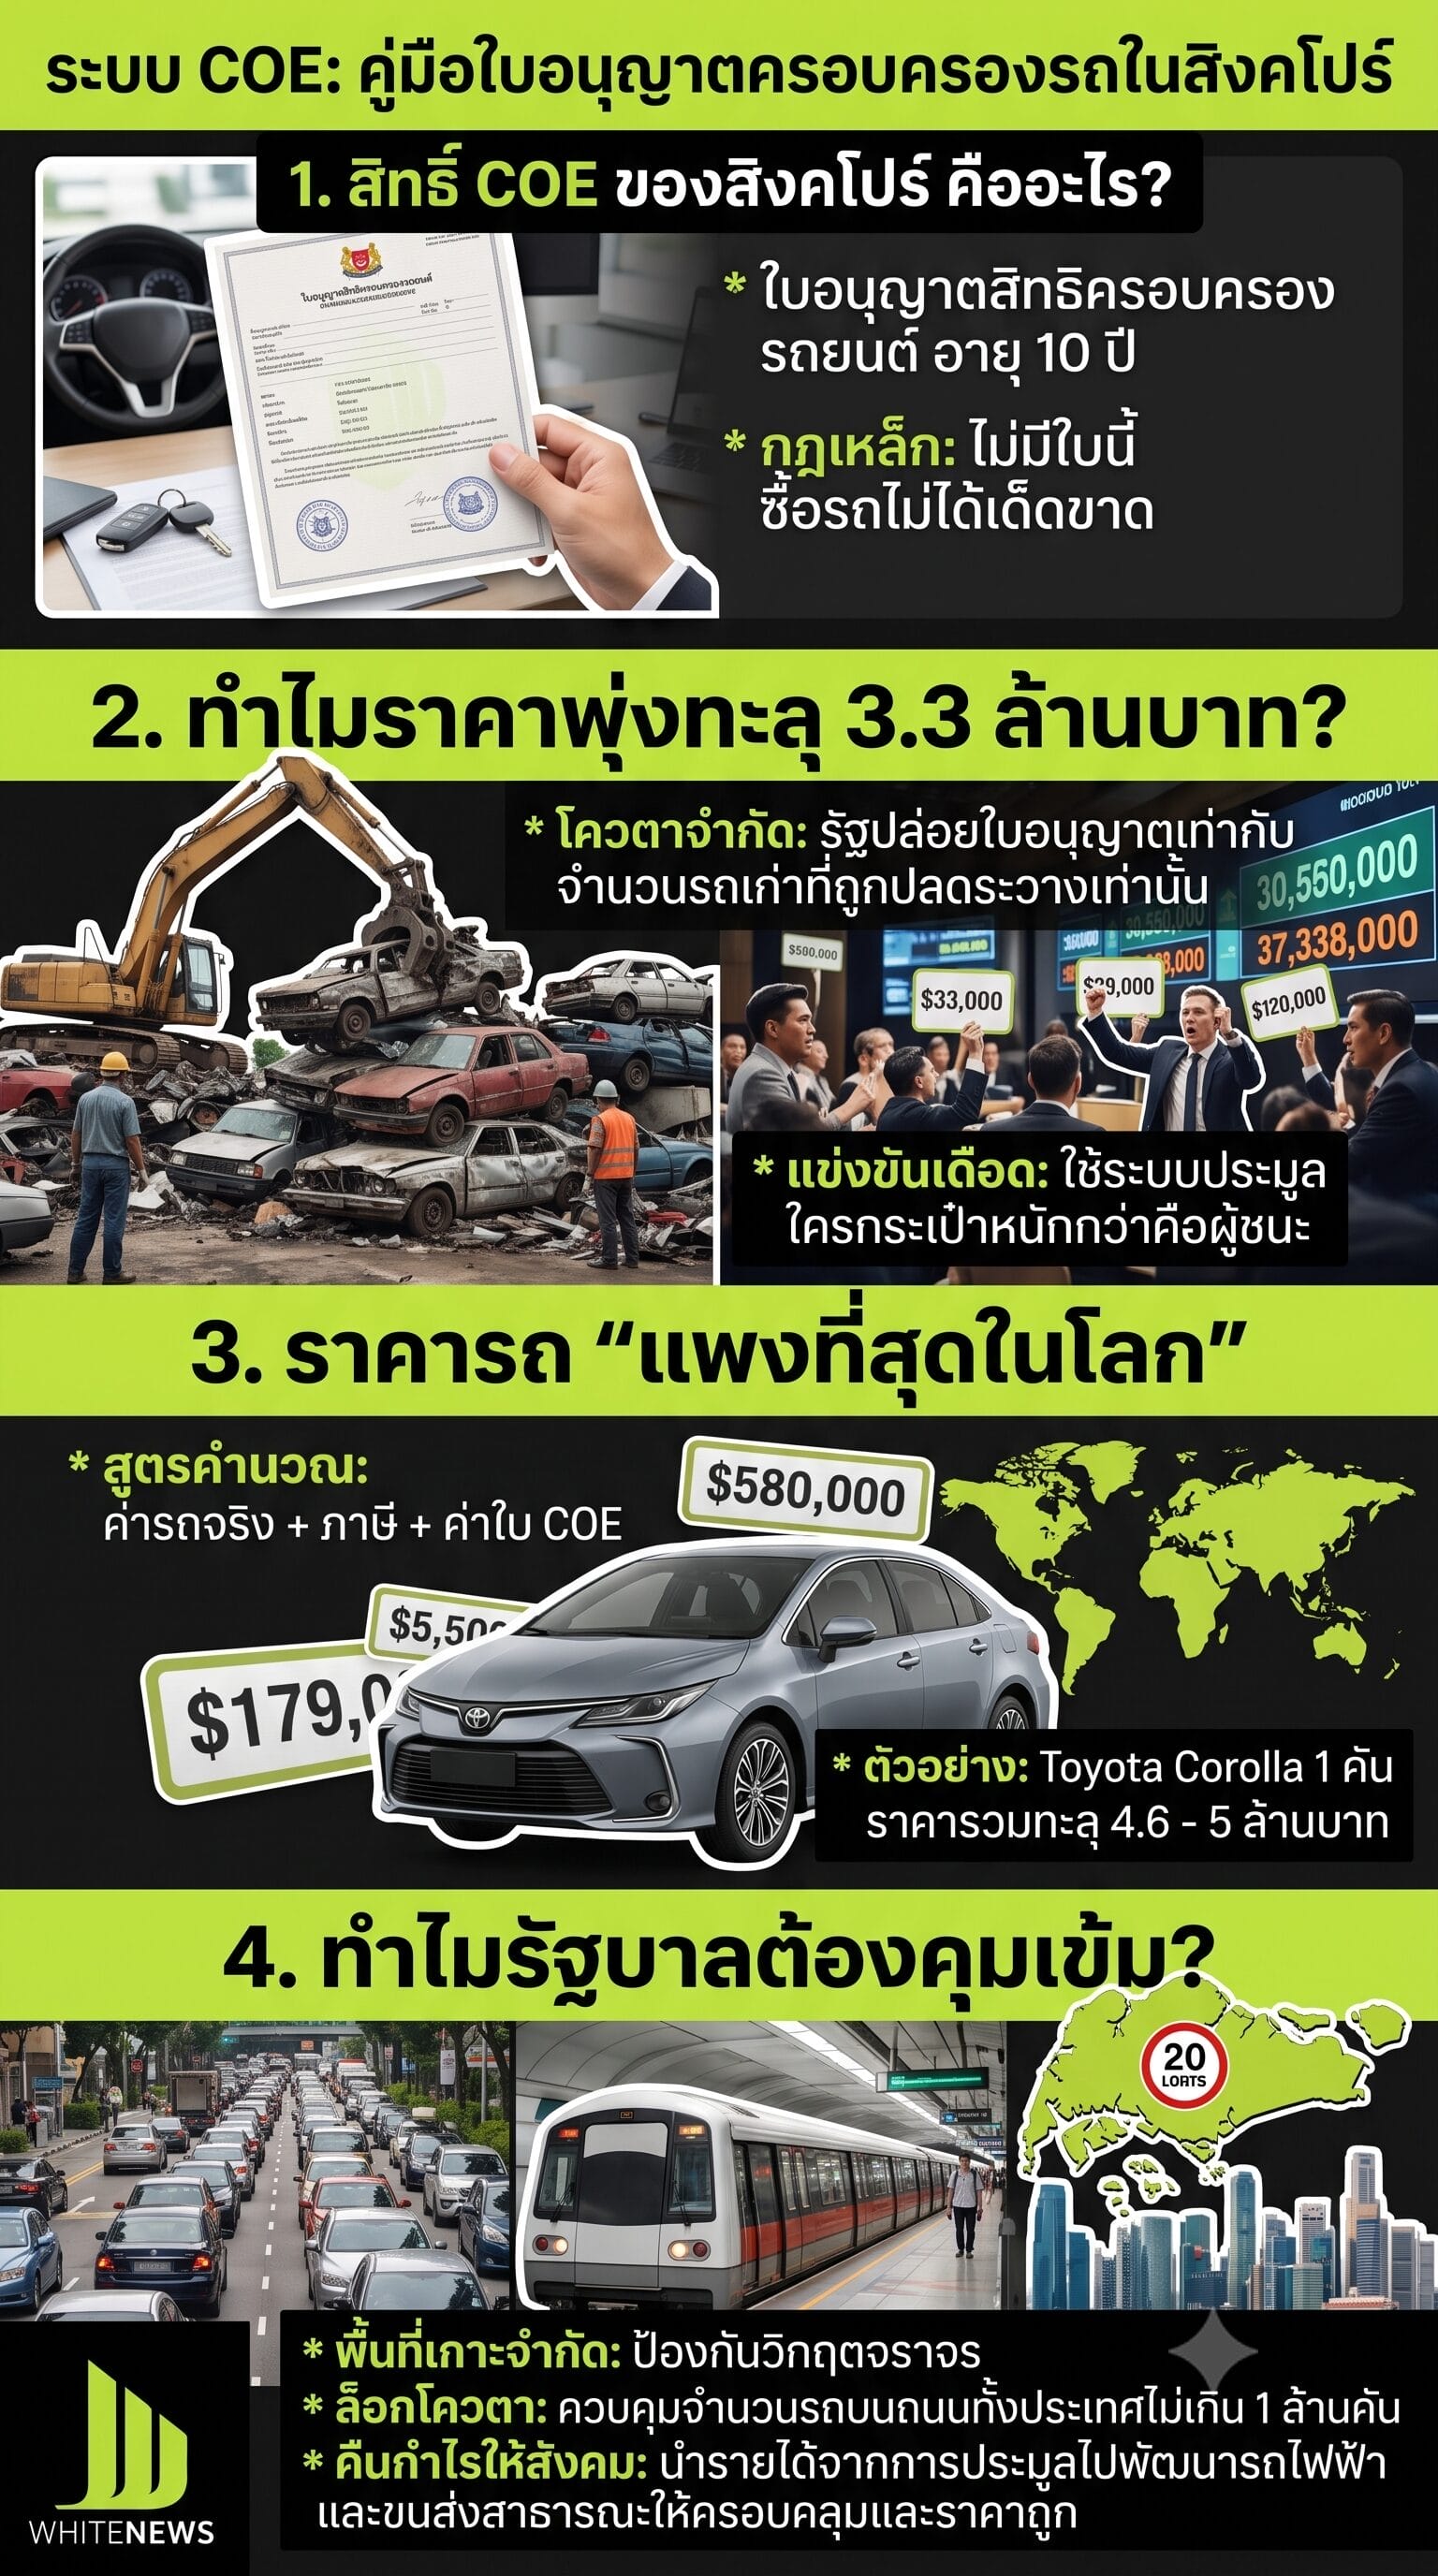
INFO : กระดาษแผ่นเดียวราคา 3.3 ล้าน! เปิดสังเวียน COE บัตรผ่านทางคนอยากมีรถในสิงคโปร์
ลองนึกภาพกระดาษธรรมดาๆ แผ่นนึง ที่มีวันหมดอายุขัยกำหนดไว้ชัดเจนเป๊ะๆ ที่ 10 ปี แต่กลับมีการเคาะราคาประมูลสู้กันดุเดือดจนทะลุ 3.3 ล้านบาท! และย้ำนะครับ...
อ่านต่อ ↗